Pe Mihai DOINEA l-am cunoscut în vremurile când era student la Secția de Informatică Economică din Facultatea de Cibernetică, Statistică și Informatică Economică. L-am remarcat pentru că era un student care:
- învăța bine,
- scria programe de calitate,
- s-a remarcat la un cerc științific studențesc.
Am lucrat mult împreună și am hotărât că este unul dintre cei cu care voi derula un stagiu doctoral de calitate și așa a și fost.
Am derulat un stagiu doctoral finalizat prin susținerea cu succes, în anul 2011, a tezei de doctorat de 181 pagini, intitulată Optimizarea securității aplicațiilor informatice distribuite.
În intervalul 1998 - 2002, Mihai DOINEA a fost elev la Liceul Grigore MOISIL din București.
În intervalul 2002 - 2006, Mihai DOINEA a fost student al Secției de Informatică Economică de la Facultatea de Cibernetică, Statistică și Informatică Economică.
În intervalul 2006 - 2008, Mihai DOINEA a fost masterand la cursul de Securitate Informatică organizat de Catedră de Informatică Economică.
În intervalul 2008 - 2011, Mihai DOINEA a fost doctorand la specializarea Informatică Economică din cadrul CSIE.
În intervalul 2007 - 2013, Mihai DOINEA a fost preparator universitar.
În intervalul 2013 - 2015, Mihai DOINEA a fost asistent universitar.
În intervalul 2015 - 2017, Mihai DOINEA a fost lector universitar.
Din anul 2017, Mihai DOINEA este conferențiar universitar.
Am lucrat împreună la realizarea lucrărilor referite prin:
Ion IVAN, Bogdan VINTILĂ, Cristian CIUREA, Mihai DOINEA - Citizen Oriented Informatics Applications Development Cycle, Ekonomika, Statistika, Informatika, MESI, RUSSIA, No. 4, 2009, pp. 139 - 145, ISSN 1994-7844
Ion IVAN, Bogdan VINTILĂ, Cristian CIUREA, Mihai DOINEA - The Modern Development Cycle of Citizen Oriented Applications, Studies în Informatics and Control, Vol. 18, No. 3, 2009, pp. 263 - 270, ISSN 1220-1766
Ion IVAN, Mihai DOINEA, Sorin PAVEL, Sorin VINTURIȘ - Security Management în Distributed IT Applications, Economy Informatics Journal, vol. 9, no. 1, 2009, pp. 29 - 38, ISSN 1582-7941
Ion IVAN, Mihai DOINEA, Dragoș PALAGHIȚĂ - Aspects Concerning the Optimization of Authentication Process for Distributed Applications, Theoretical and Applied Economics, No. 6, 2008, pp. 39 - 56, ISSN 1841 - 8678
Ion IVAN, Cătălin BOJA, Mihai DOINEA - Determining the optimal length of useful information, Economic Computation and Economic Cybernetics Studies and Research, Vol. 42, No. 1-2, 2008, pp. 23 - 34, ISSN 0424-267X
Îmi face o deosebită plăcere să mă văd cu Mihăiță la o cafea la mall-ul ParkLake, după ce eu termin antrenamentul la sala de la World Class din acel mall.
Am în mână cartea referită prin:
Mihai DOINEA - Optimizarea securității. Teorie și practică, Editura ASE, București, 2015, 258 pag., ISBN: 978-606-34-0028-5.
Cartea are 9 capitole, bibliografie și patru anexe.
 abc |
Capitolul 1, de la paginile 7 - 16, intitulat Introducere, prezintă obiectivele urmărite de autor, fundamentează necesitatea lucrării și dezvoltă mijloacele folosite pentru atingerea obiectivelor. Sunt prezentate rând pe rând, în rezumat, capitolele lucrării. Sunt enumerate în tabelul 1.1 soluțiile originale obținute de autor în procesul de cercetare științifică pe care l-a derulat în stagiul doctoral, după care fiecare soluție este descrisă și evaluată separat.
Capitolul 2, de la paginile 17 - 46, intitulat Aplicații informatice distribuite, prezintă componentele unui sistem distribuit, figura 2.1 prezintă etapele ciclului de dezvoltare a acestor aplicații, apoi dezvoltă unele aspecte care definesc tipologiile aplicațiilor distribuite. Apreciez caracterul realist al abordării, mai ales prin faptul că Mihai DOINEA pune accent pe definirea grupului de utilizatori, care influențează hotărâtor structura interfeței, dar și celelalte etape ale dezvoltării, implementării și asigurării securității. Calitatea aplicațiilor distribuite este influențată fundamental de structura grupului țintă. La paginile 27 - 29 sunt descrise etapele E1 - E12 ale ciclului de dezvoltare. În figurile 2.7 - 2.10 sunt identificate și grupate caracteristicile de calitate după modelele M1, M2, ISO 9126 și, respectiv, BFQM. La paginile 34 - 37 sunt oferite detalii privind accesibilitatea, disponibilitatea, utilizabilitatea, fiabilitatea, eficiența, portabilitatea, mentenabilitatea, scalabilitatea, securitatea, acuratețea, completitudinea, caracteristici de calitate abordate de autor în contextul aplicațiilor distribuite. Subcapitolul 2.5 este dedicat metricilor de calitate, iar indicatorii definiți sunt utilizați de autor în măsurarea calității aplicației distribuite pe care a realizat-o.
Capitolul 3 de la paginile 47 - 74, intitulat Securitatea aplicațiilor distribuite, trece în revistă conceptele de bază ale securității informatice, opriindu-se asupra securității aplicațiilor distribuite. Dezvoltă hexada parkeriană legată de confidențialitate, posesie, autenticitate, integritate, disponibilitate și utilitate. Identifică o serie de factori endogeni, exogeni sau factori reziduali care influențează securitatea aplicațiilor distribuite. Mi-a plăcut modul în care Mihai DOINEA definește vulnerabilitățile aplicațiilor distribuite, arată factorii care le influențează și identifică modalități de atenuare a efectelor generate de acestea. La paginile 61 - 63 se află definiri ale indicatorului de vulnerabilitate VL și indicatorul asociat costului vulnerabilității VLC. Este propus un model de calcul al profitului net, PN. În subcapitolul 3.5 sunt sistematizate corect căile de creștere a securității, căci autorul a studiat aceste aspecte folosind aplicația distribuită pe care a proiectat-o, realizat-o și implementat-o, timp în care a făcut nenumărate experimente și măsurători.
Capitolul 4, de la paginile 75 - 114, intitulat Criterii de optimizare a securității, prezintă elemente de bază ale modului de a construi expresii analitice pentru criteriile de optimizare. Autorul este familiarizat cu multe structuri de expresii analitice și are capacitatea de a le implementa în secvențe de instrucțiuni care să dea caracter operațional oricărui criteriu de optim pe care dorește să-l urmărească. Faptul că urmărește minimizarea costurilor de implementare a securității unei aplicații distribuite i-a permis să deruleze un plan de experimente care să ducă în final la structura de securitate cu stabilitate ridicată la un cost acceptat.
Capitolul 5, de la paginile 115 - 148, intitulat Modele de optimizare a securității, prezintă într-o abordare realistă faptul că optimizarea nu este ceea ce se înțelege la Cercetările operaționale, ci pornind de la criterii cum sunt minimizarea costurilor de implementare a securității sau maximizarea efectelor eficienței sau performanței securității, prezintă modele euristice de optimizare, modele bazate pe rețele neuronale și modele de optimizare a disponibilității resurselor. Faptul că autorul a construit un sistem realist de ipoteze de lucru și faptul că a dispus de o aplicație distribuită unde a derulat planuri complexe de încercări l-au ajutat să obțînă suficiente informații pentru a fundamenta decizii de trecere de la o etapă la altă a procesului iterativ de optimizare.
Capitolul 6, de la paginile 149 - 167, intitulat Efectele optimizării securității în aplicațiile distribuite, prezintă trei clase de indicatori care determină tendințe, variații și aspecte agregate, indicatori pentru care sunt date expresii analitice și pentru care sunt evidențiate existența proprietăților de senzitivitate, necatastroficitate și caracterul compensatoriu. Sunt definite metrici de performanță a componentelor software de securitate și, folosind date culese pe aplicația realizată de autor, se cuantifică efectele procesului de optimizare, știut fiind faptul că algoritmul de optimizare este unul euristic, prin încercări succesive.
Capitolul 7, de la paginile 168 - 186, intitulat Optimizarea componentelor de securitate, prezintă acele elemente care fundamentează procesul de optimizare că proces de îmbunătățire din aproape în aproape, folosind culegerea de date în timpul exploatării dirijate a unei aplicații construite de autor, cu posibilitatea de a introduce secvențe care să evidențieze comportamentul acestei aplicații atunci când este supusă controlat la riscuri definite într-un plan de experimente gândit. Există un model de optimizare la paginile 179 - 180, iar acesta este validat prin analiză calității soluțiilor pe care le oferă prin testări controlate.
|
abc 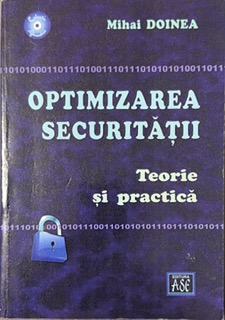 abc |
Capitolul 9 de la paginile 219 - 220, intitulat Concluzii, prezintă succint muncă depusă de autor în procesul de cercetare și pune accent pe caracterul deschis al acestei cercetări, cu noi direcții de urmat, legate de aprofundarea unor aspecte precum metodele utilizate, identificarea de tipare noi comportamentale ale utilizatorilor și dezvoltarea de noi modele de optimizare, unde să-și folosească experiența deja acumulată.
Anexă 1 conține lista de acronime cu descrierile explicite aferente.
Anexă 2 conține lista de variabile dispuse în ordine alfabetică.
Anexă 3 conține lista celor 83 de figuri din carte.
Anexă 4 conține lista celor 40 de tabele propuse de autor în carte.
La paginile 157 și 158 se află cuprinsul lucrării tradus în limba engleză.
(26 septembrie 2026 Mahalaua Vitanului)